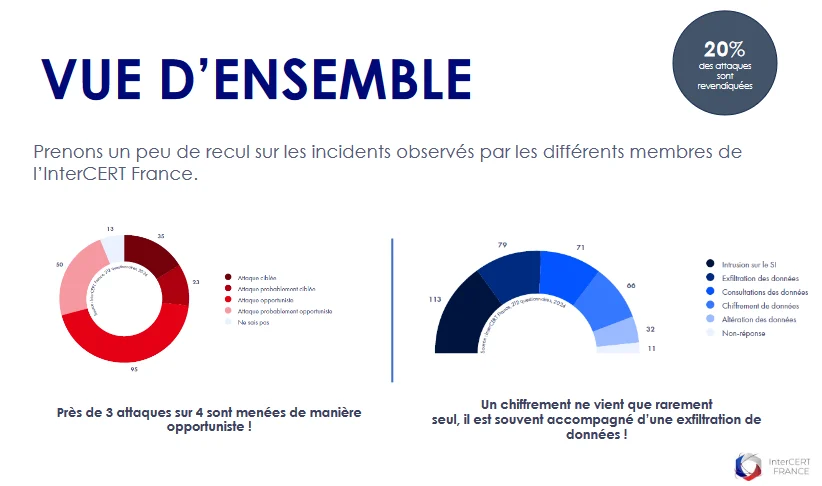
L’InterCERT France a publié le panorama des phénomènes cybercriminels. Ces informations sont issues des cas concrets traités par différents CERT/CSIRTCSIRT : Computer Security Incident Response Team : équipe de réponse aux incidents de sécurité. Le CSIRT-BFC est le CSIRT régional de Bourgogne-Franche-Comté. de l’association. Les éléments permettent de tirer plusieurs enseignements :
- Dans 75% des cas, les attaques sont opportunistes, c’est à dire qu’elles ne visaient pas spécifiquement l’entité attaquées. Il s’agit de campagnes menées sur un très grand nombre d’entités et qui touche leurs cibles quand celle-ci sont vulnérables
- Le chiffrementChiffrement : Transformation de données pour qu'elles ne soient lisibles qu'avec une clé. Il protège les échanges et les sauvegardes ; les rançongicielsRançongiciel : Logiciel malveillant qui chiffre les fichiers et réclame une rançon pour les débloquer, souvent après avoir volé des données. Ne payez pas et appelez le CSIRT-BFC. le détournent pour bloquer les fichiers des victimes. de données est assez rare mais il est souvent accompagné d’une exfiltrationExfiltration : Vol de données copiées hors du réseau de la victime, souvent avant un chiffrement par rançongiciel, pour faire pression (double extorsion). des données : cela permet à l’attaquant d’avoir deux arguments pour le paiement d’un rançon : la clé de déchiffrement des données et la non-divulgation
- La principale motivation d’une attaque est l’argent
- Certains domaines comme la défense ou l’aérospatial sont victimes de cyber-espionnage
- Dans 10% des cas, il n’est pas possible de déterminer le vecteur malveillant
- 27 jours, c’est le nombre de jour moyen entre l’intrusion et la détection