La directive NIS 2 (pour Network and Information Security version 2) est un texte européen votée le 14 décembre 2022 et publié le 27 décembre 2022. Chaque pays de l’Union Européenne doit le transposer dans son droit national avant le 18 octobre 2024, date d’entrée en vigueur.
En France, ce sera le rôle de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) de veilleur à l’application de la directive.
A qui s’applique cette directive ?
La directive s’applique à des entités publiques ou privées entrant dans 18 secteurs d’activités, répartis dans deux annexes. Il est à noter que la directive s’applique, à l’instar du RGPDRGPD : Règlement général sur la protection des données : cadre européen qui encadre le traitement des données personnelles, avec notamment l'obligation de notifier les violations à la CNIL., à tous les sous-traitants ayants accès à l’infrastructure des entités concernées.
| Annexe 1 |
| Énergie |
| Transports |
| Secteur bancaire |
| Infrastructures des marchés financiers |
| Santé |
| Eau potable |
| Eaux usées |
| Infrastructure numérique |
| Gestion des services TIC |
| Administration publique |
| Espace |
Annexe 2
Services postaux et d’expédition
Gestion des déchets
Fabrication, production et distribution de produits chimiques
Production, transformation et distribution de denrées alimentaires
Fabrication
Fournisseurs numériques
Recherche
Comment seront nommées les entités ?
Il faut distinguer deux typologies, il y aura :
- Des entités essentielles qui devront appliquer des règles de sécurité sur leurs systèmes d’information. Le niveau d’exigence sera le plus élevé.
- Des entités importantes qui devront appliquer des règles des sécurité sur leurs systèmes d’information mais avec un niveau d’exigence assoupli.
L’appartenance à une des deux catégories s’appuie sur des critères présentés par l’ANSSIANSSI : Agence nationale de la sécurité des systèmes d'information : autorité nationale de cybersécurité, dont dépend le CERT-FRCERT-FR : Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques, rattaché à l'ANSSI. Il publie les avis et alertes de sécurité relayés par le CSIRT-BFC.. : nombre d’employés ou chiffres d’affaires pour les entreprises.
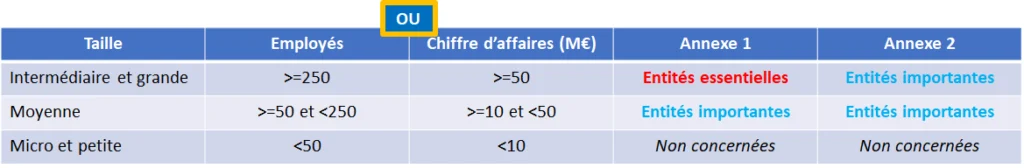
Pour les entités publiques comme les collectivités, les critères ne sont pas connus mais il pourrait s’appuyer sur le nombre d’habitants.
Cas particuliers : quelle que soit la taille ou le CA, la directive s’applique aux :
- Fournisseurs de réseaux de communications électroniques publics ou services accessibles au public
- Prestataires de services de confiance
- Fournisseurs de registre et gestion de noms de domaine (DNS)
Quelles sont les implications de la directive ?
Les contrôles
L’ANSSI a toute autorité pour contrôler les entités. Pour les entités essentielles, ce sera une régulation dite « ex-ante », c’est à dire une contrôle à discrétion de l’ANSSI. Pour les entités importantes, ce sera une régulation « ex-post », c’est à dire un contrôle en cas de connaissance d’une non-conformité.
Les sanctions
| Type | Sanction |
| Entités essentielles | 10M€ ou 2 % du CA |
| Entités importantes | 7M€ ou 1,4 % du CA |
Le rôle de régulateur de l’ANSSI
- Inspection à distance ou sur place
- Scans automatisés
- Injonction de correction
- Demander la suspension temporaire ou non d’une certification
- Demander la suspension temporaire d’exercer des responsabilités dirigeantes de l’entité pour la personne physique exerçant des responsabilités dirigeantes à un niveau de directeur général ou de représentant légal
Quelles sont les mesures de sécurité à mettre en œuvre ?
| Les mesures de sécurité à mettre en œuvre |
| Politiques relatives à l’analyse des risques et à la sécurité des SSI |
| Gestion des incidents |
| Continuité d’activité |
| Sécurité de la chaine d’approvisionnement (prestataires) |
| Sécurité de l’acquisition, du développement et de la maintenance des SI |
| Politiques et procédures pour évaluer les mesures de gestion des risques en cybersécurité |
| Pratiques de base (hygiène informatique) |
| Politiques et procédures relatives à la cryptographie |
| Sécurité des RH, contrôle des accès et gestion des actifs |
| Authentifications multi facteurs (MFAAuthentification multifacteur : Connexion qui exige, en plus du mot de passe, une seconde preuve (code reçu, application, clé physique). Elle bloque l'essentiel des piratages de comptes.), systèmes de communications vocales, vidéo et textuelles sécurisés |