-
-
Cybermoi/s 2024 : un mois pour tous devenir #CyberEngagés
Comme chaque année, octobre est le mois européen de la cybersécurité. Engagé avec Cybermalveillance.gouv.fr, le CSIRT-BFC participera et sensibilisera autour des cybermenaces auxquelles tous les acteurs sont confrontées. Virus, FOVI, phishing sont autant de menaces que nous devons combattre dans l’objectif de sécuriser nos bénéficiaires.
-
-
A l’initiative de Breizh Cyber et avant les Jeux Olympiques, les centres régionaux de réponse cyber se mobilisent pour les collectivités
A l’initiative de Breizh Cyber, le centre de réponse aux incidents (CSIRT) de la Région Bretagne, et en partenariat avec l’éditeur en cybersécurité ONYPHE, les CSIRT régionaux français et les centres de ressources cyber (CRC) ultra-marins se sont unis pour mener une campagne de recherche en vulnérabilité au profit des collectivités locales. Cette campagne d’envergure…
-
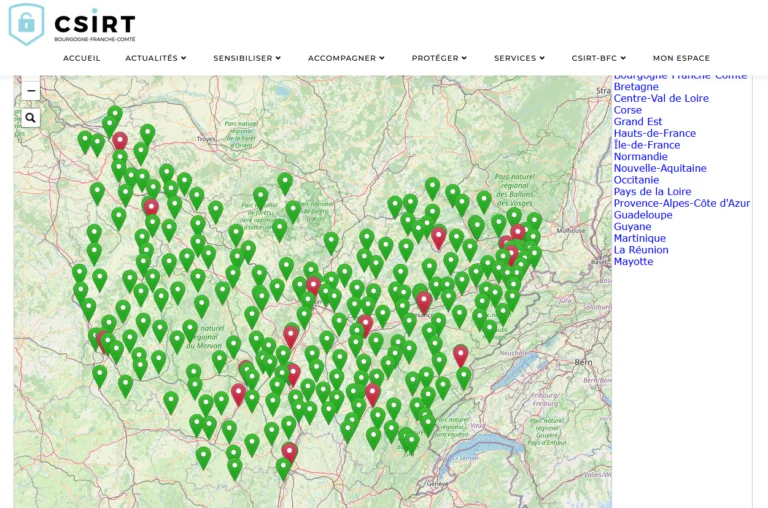
Où se trouve ma brigade ou mon commissariat ?
Le dépôt de plainte est préconisé lorsque vous êtes victime d’une cyberattaque. Nous mettons à disposition une carte de l’ensemble des commissariats de police ou brigades de gendarmerie le plus proche, répartis sur l’ensemble du territoire. Choisissez votre région, cliquer sur le point désignant une entité et vous aurez accès aux informations (horaires d’ouverture, téléphone,…
-
-
[Vulnérabilités] Alerte du CERT-FR concernant le produit Cisco NX-OS
Quel est le contenu de cette alerte ? Une vulnérabilité a été découverte dans Cisco NX-OS. Elle permet à un attaquant de provoquer une exécution de code arbitraire. Cisco indique avoir constaté des tentatives d’exploitation de la vulnérabilité CVE-2024-20399 depuis avril 2024. https://www.cert.ssi.gouv.fr/avis/CERTFR-2024-AVI-0532 Explication Une vulnérabilité dans l’interface CLI (ligne de commande) de Cisco NX-OS Software…
-
Fin de support des logiciels : tenez-vous informé!
Contexte Les fins de supports des logiciels ont un impact fort sur un système d’information, dans le sens où l’absence de supports implique une absence de mises à jour, en particulier celles concernant les vulnérabilités. Hors, il est indispensable de supprimer ces éléments obsolètes. Afin de l’anticiper, il faut connaitre les dates de fin de…
-
[Alerte] Campagne hameçonnage en cours au nom de Microsoft
Que faire? La campagne en cours indique que votre accès à votre compte Microsoft est bloqué. Comme à chaque fois avec ce type de message, il ne faut jamais cliquer sur le lien et supprimer le courriel en question. Explication L’adresse de l’émetteur n’est clairement pas Microsoft (aqueiros@eirostec.pt) Il y a toujours cette notion d’urgence…
-
[Alerte] Campagne hameçonnage en cours au nom de Lidl
La campagne en cours indique le gain d’un objet ménagé. Comme à chaque fois avec ce type de message, il ne faut jamais cliquer sur le lien et supprimer le courriel en question.
Victime d'un incident cyber ? Appelez le 09 70 60 99 09 · du lundi au vendredi, 9 h – 12 h 30 et 13 h 30 – 17 h