Le CERT-FRCERT-FR : Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques, rattaché à l'ANSSI. Il publie les avis et alertes de sécurité relayés par le CSIRT-BFC. alerte sur une vulnérabilité impactant les serveurs ESXi de VMware dans les versions :
- ESXi versions 7.x antérieures à ESXi70U1c-17325551
- ESXi versions 6.7.x antérieures à ESXi670-202102401-SG
- ESXi versions 6.5.x antérieures à ESXi650-202102101-SG
Veuillez toutefois noter que les versions inférieures à 7.x ne sont plus supportées depuis plusieurs mois par VMware.
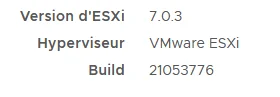
Comment connaitre la version de mes ESXi?
Cliquer sur un ESXi dans l’interface administration, exemple ici avec vSphere.

La version principale ainsi que le build apparaissent.
Comment mettre à jour mes serveurs?
Il convient de procéder à ces mises à jours avec précaution en particulier avec le reste de l’infrastructure : baie de stockage, réseau, couche vSphere, NSX etc
Attacher les lignes de base suivantes :
- CorrectifsCorrectif : Mise à jour publiée par un éditeur pour corriger une failleVulnérabilité : Défaut d'un logiciel ou d'une configuration qu'un attaquant peut exploiter. On parle de faille « activement exploitée » quand des attaques sont observées. de sécurité. L'appliquer rapidement est la première des protections. de sécurité pour les hôtes
- Correctifs d’hôtes critiques
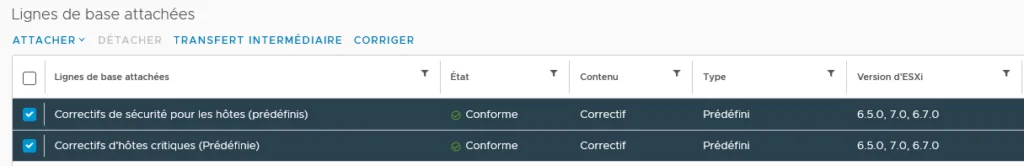
Passer l’ESXi en mode « Maintenance«
Cliquer ensuite sur « Transfert intermédiaire«
Cliquer ensuite sur « Corriger«
L’installation se termine par un redémarrage de l’ESXi