L’ANSSI a publié un document qui traite de la sécurité du cloud computing (informatique en nuage), une technologie essentielle pour les usages numériques modernes, tant dans le secteur privé que public. Il met en lumière les opportunités offertes par le cloud, mais aussi les nouvelles menaces et problématiques de sécurité qu’il introduit. Les fournisseurs de services cloud (CSP, Cloud Service Providers) et leurs clients sont des cibles privilégiées pour les attaquants, qui peuvent être motivés par des gains financiers, l’espionnage ou la déstabilisation.
Le cloud computing se décline en plusieurs modèles : IaaS (Infrastructure as a Service), PaaS (Platform as a Service), et SaaS (Software as a Service), chacun ayant des niveaux de responsabilité partagée entre le fournisseur et le client. Les menaces ciblant les fournisseurs de services cloud incluent des attaques par rançongicielRançongiciel : Logiciel malveillant qui chiffre les fichiers et réclame une rançon pour les débloquer, souvent après avoir volé des données. Ne payez pas et appelez le CSIRT-BFC., des vols de données d’authentification, et des compromissions de la chaîne d’approvisionnement. Les clients de services cloud sont également vulnérables à des attaques similaires, ainsi qu’à des compromissions de données sensibles et des perturbations de service.
Le rapport détaille plusieurs incidents notables, comme la compromissionCompromission : Situation où un attaquant a obtenu un accès non autorisé à un compte, un poste ou un système. de ScanSource par le rançongiciel Cactus en 2023, ou l’attaque contre CloudNordic en 2023, qui a conduit à la perte totale
des données clients. Il mentionne également des attaques par déni de serviceDéni de service : Attaque qui sature un service (site web, serveur) de requêtes pour le rendre indisponible. (DoS/DDoS) et des campagnes d’espionnage, comme celles menées par les opérateurs du MOA Nobelium contre Microsoft.
Pour se prémunir contre ces menaces, l’ANSSIANSSI : Agence nationale de la sécurité des systèmes d'information : autorité nationale de cybersécurité, dont dépend le CERT-FRCERT-FR : Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques, rattaché à l'ANSSI. Il publie les avis et alertes de sécurité relayés par le CSIRT-BFC.. propose des recommandations pour les clients de CSP et les fournisseurs eux-mêmes. Les clients doivent appliquer des mesures de sécurité de base, comme la gestion des identités et des accès, la classification et le chiffrementChiffrement : Transformation de données pour qu'elles ne soient lisibles qu'avec une clé. Il protège les échanges et les sauvegardes ; les rançongiciels le détournent pour bloquer les fichiers des victimes. des données, et la supervision des actifs hébergés dans le cloud. Les fournisseurs doivent quant à eux adopter des pratiques de développement sécurisé, cloisonner leurs systèmes d’information, et offrir des services de sauvegarde sécurisés.
L’ANSSI met à disposition une matrice de scénarios en fonction des menaces qui pèsent sur les CSP et les clients
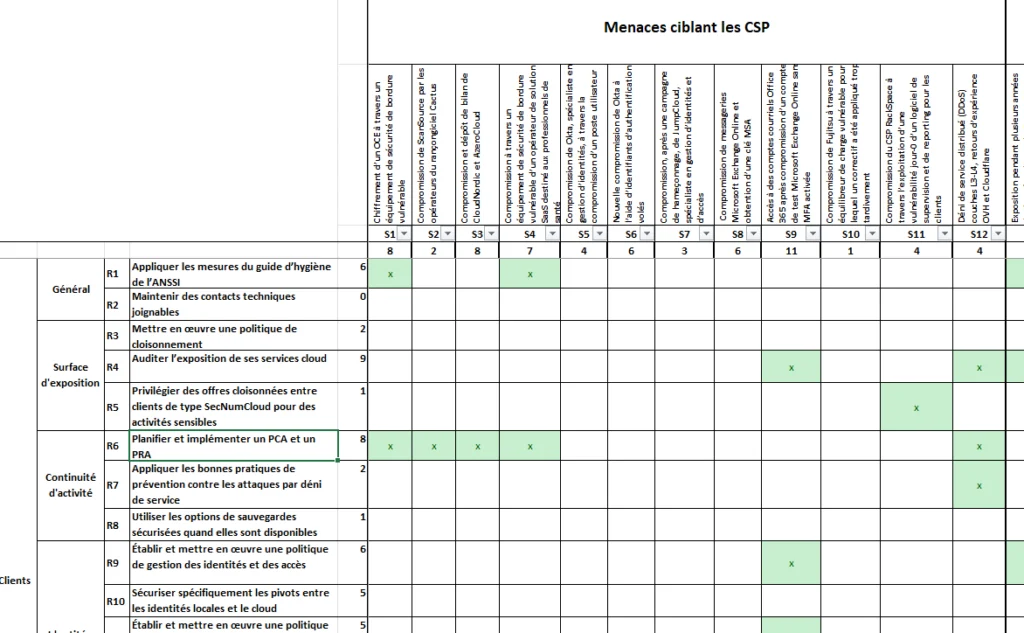
L’ANSSI insiste sur l’importance de la responsabilité partagée. Une collaboration entre clients et fournisseurs pour assurer la sécurité des environnements cloud est nécessaire. Elle conclut en soulignant que les recommandations doivent être adaptées et complétées en fonction du contexte opérationnel et fonctionnel des systèmes d’information considérés.