De nombreuses attaques récentes, traitées par le CSIRT-BFC, ont permis à des attaquants de s’introduire dans des systèmes de messagerie. Un compte de messagerie est compromis lorsqu’une personne autre que son propriétaire légitime, a accès au compte sans en avoir l’autorisation.
Comment les cybercriminels procèdent-ils ?
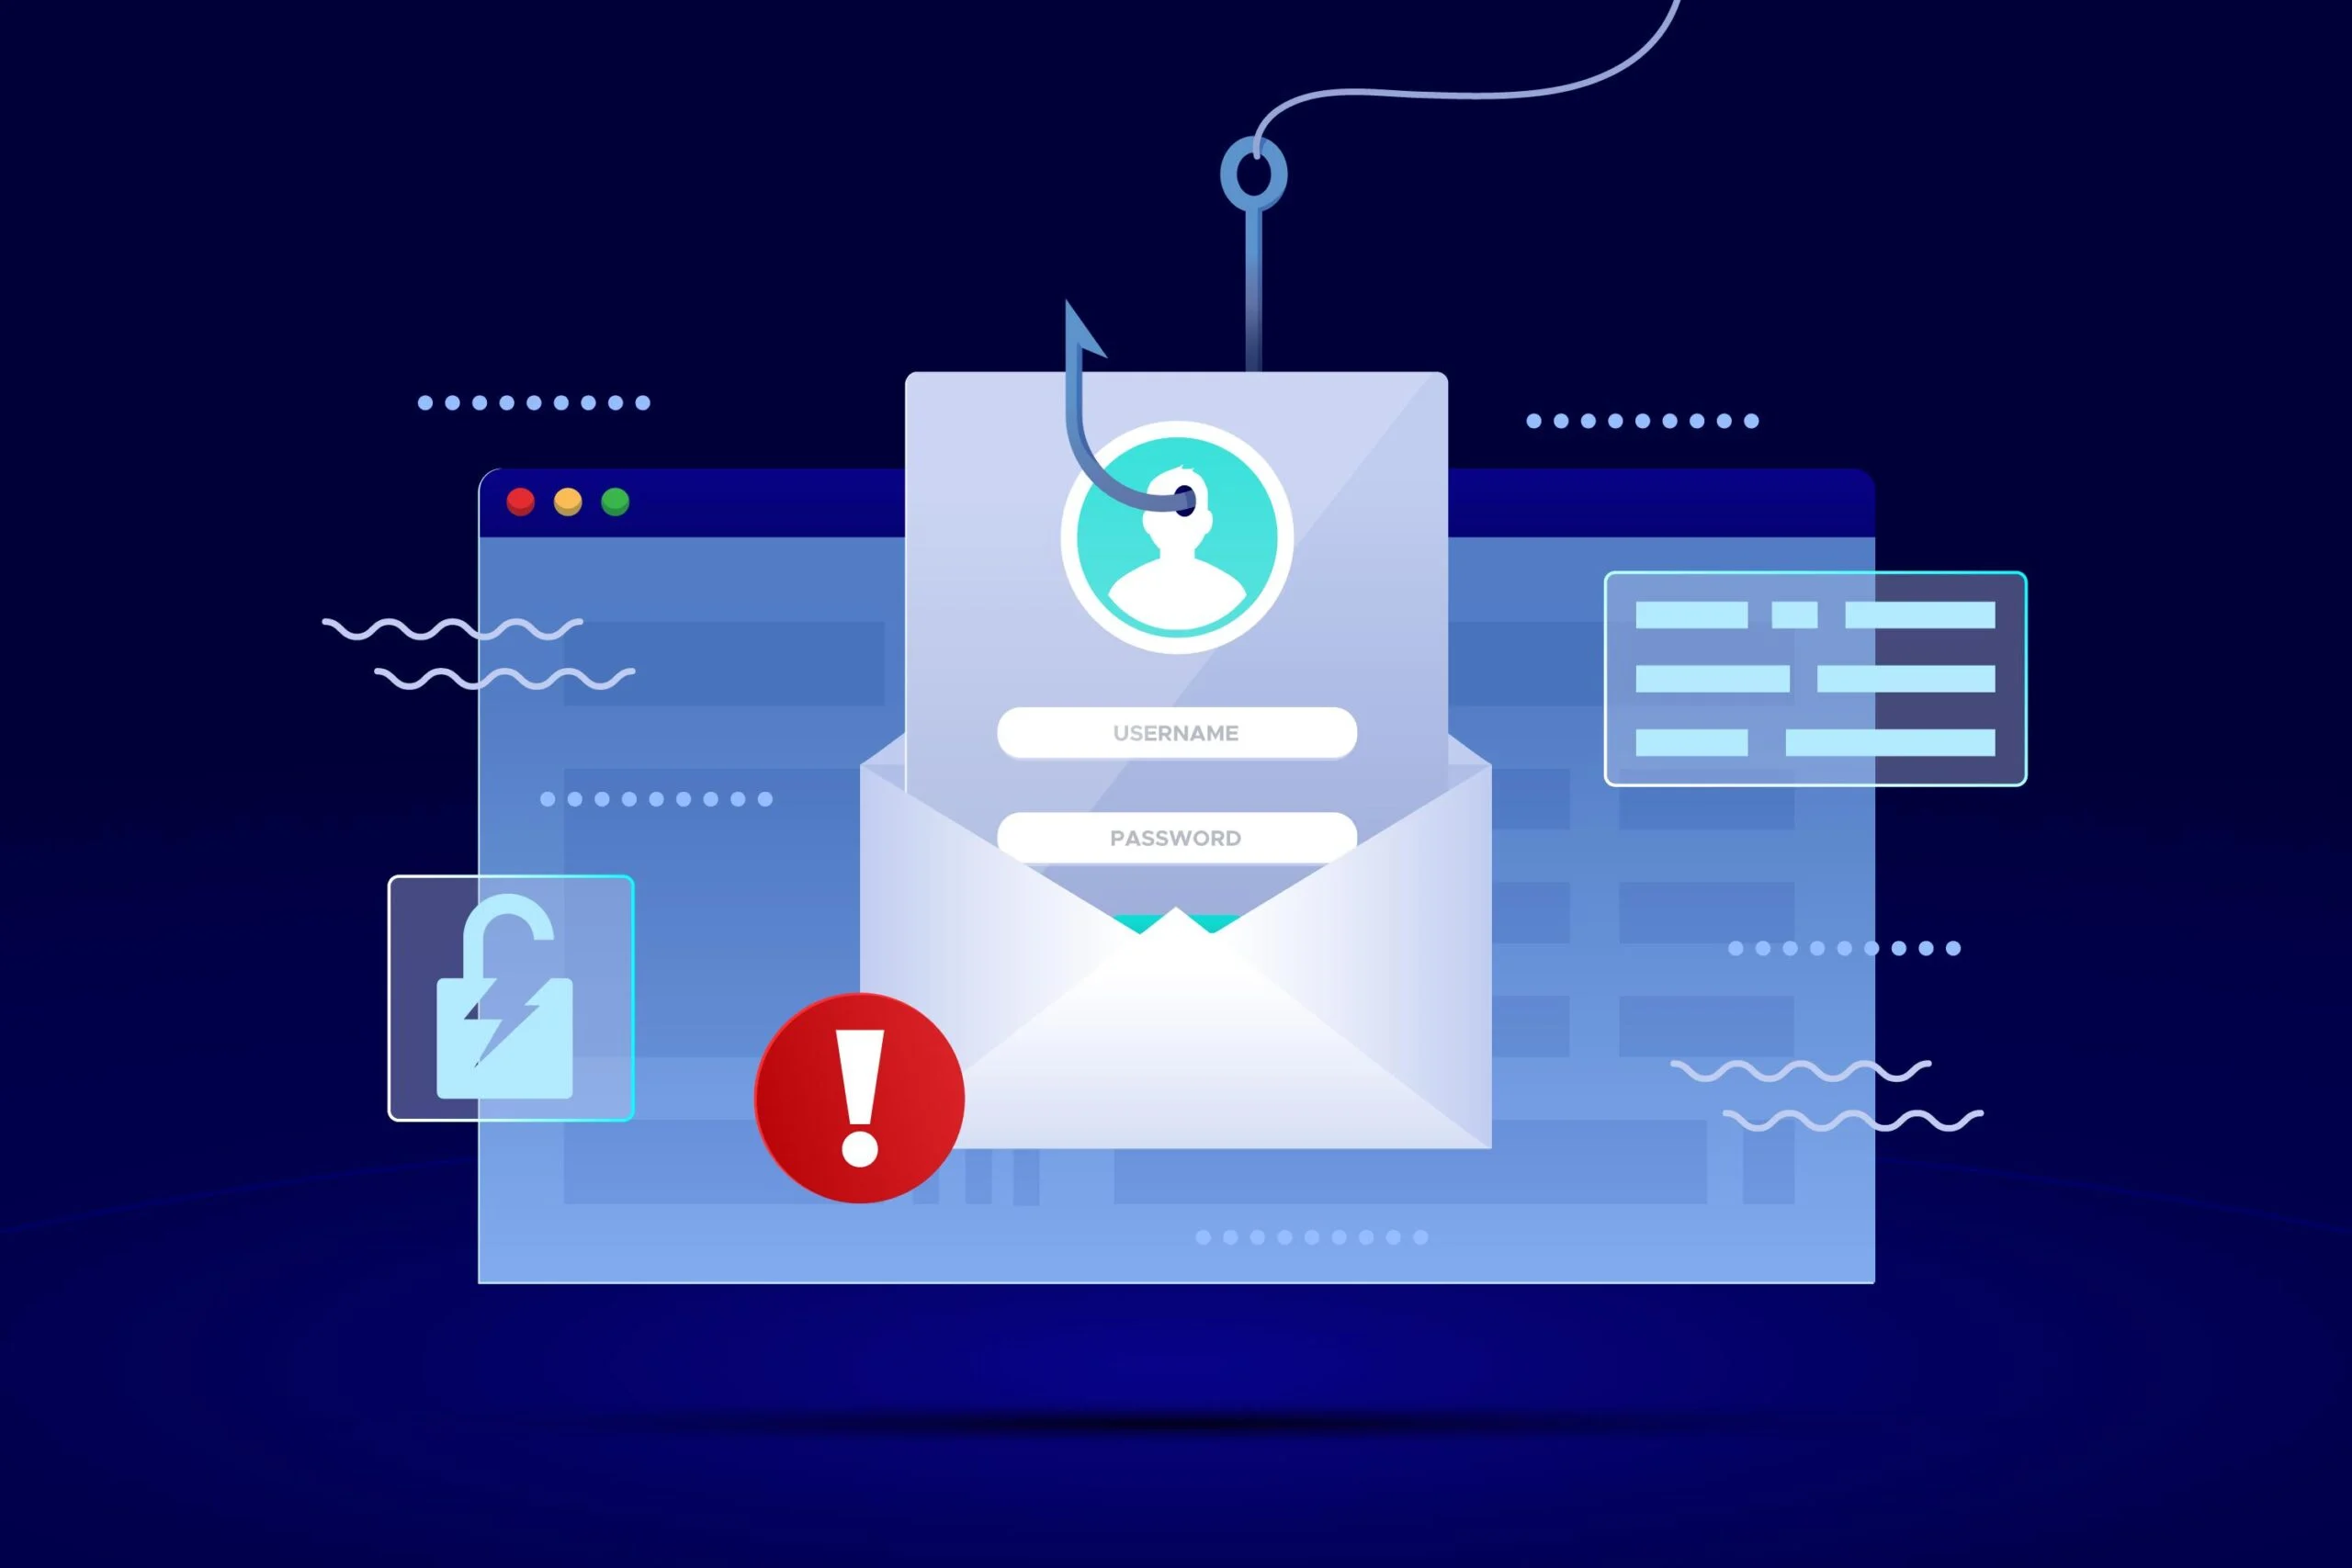
Les cybercriminels peuvent obtenir cet accès via des attaques de phishingHameçonnage : Message frauduleux (courriel, SMS, appel) imitant un organisme connu pour obtenir des identifiants, des coordonnées bancaires ou faire ouvrir une pièce jointe piégée., des mots de passe faibles ou des vulnérabilitésVulnérabilité : Défaut d'un logiciel ou d'une configuration qu'un attaquant peut exploiter. On parle de faille « activement exploitée » quand des attaques sont observées. de sécurité.
Voici le mode opératoire des cybercriminels concernant les compromissions de compte de messagerie traitées par le CSIRT-BFC.
Étape 1 : L’attaquant compromet la messagerie en ligne via un courriel d’hameçonnage conduisant l’utilisateur à cliquer sur un lien. Ce lien renvoi sur une page authentification Microsoft qui invite la personne à se ré-authentifier et récupère alors identifiant et mot de passe.
Étape 2 : L’attaquant utilise les accès récoltés pour se connecter au compte puis envoi des mails d’hameçonnage à tous le carnet d’adresses pour continuer à compromettre d’autres comptes de messageries.
Comment se protéger contre le hameçonnage ?
- Vérifier l’adresse mail expéditrice ;
- Avant de cliquer sur un lien douteux, positionnez le curseur de votre souris sur ce lien ;
- Méfiez-vous des demandes urgentes ou inattendues ;
- En cas de doute, transférer le mail suspect en tant que pièce-jointe à l’adresse courriel-douteux@csirt-bfc.fr pour qu’il soit analysé par le CSIRT-BFC ;
- En cas de doute, contactez si possible directement l’organisme concerné via un autre canal que le mail.
Que faire en cas de compromissionCompromission : Situation où un attaquant a obtenu un accès non autorisé à un compte, un poste ou un système. de compte de messagerie ?
- Identifier l’origine de la compromission du compte de messagerie ;
- Réinitialiser le mot de passe ;
- Analyser et supprimer les règles de gestion (transfert de mail vers un autre compte, …) ;
- Sécuriser davantage le compte de messagerie (mots de passe forts, MFAAuthentification multifacteur : Connexion qui exige, en plus du mot de passe, une seconde preuve (code reçu, application, clé physique). Elle bloque l'essentiel des piratages de comptes.) ;
- Informer les destinataires des messages afin d’éviter que l’attaque ne se propage ;
- Documenter la violation de donnéesFuite de données : Divulgation ou accès non autorisé à des données, notamment personnelles, à la suite d'une attaque, d'une erreur ou d'une perte. et de la notifier à la CNILCNIL : Commission nationale de l'informatique et des libertés. Une violation de données personnelles présentant un risque doit lui être notifiée dans les 72 heures. ;
- Contacter votre CSIRT régionalCSIRT : Computer Security Incident Response Team : équipe de réponse aux incidents de sécurité. Le CSIRT-BFC est le CSIRT régional de Bourgogne-Franche-Comté. ;
- Porter plainte à la gendarmerie.
Retrouvez les fiches réflexes sur la compromission de comptes de messageries écrite par l’InterCERT France : Fiche Qualification – Fiche Endiguement